「APIの脆弱性を狙い撃ちにし、1社に対して不正ログインやランサムウェアなど複数を組み合わせて攻撃する傾向がある」――。アカマイ・テクノロジーズ(米国マサチューセッツ州)の中西一博エバンジェリストは、昨今の国内インシデントをこう分析する。これまで対策ができていない周辺システムや潜在的な脆弱性がAIエージェントによって洗い出され悪用されていると指摘。APIの脆弱性をリアルタイムで発見し、攻撃に先んじて予防策を講じることが重要とした。
 9月以降、国内では会員情報を管理するシステムへの不正アクセスが頻発。多くがAPIの不備を悪用したインシデントと分析する。「単体では深刻といえない脆弱性を、内部に侵入したAIエージェントが発見し、攻撃の道筋を割り出し成功している。AIエージェントによって、攻撃成功までの時間が数週間から数分に短縮されている」(中西氏)と解説する。
なお、昨今対策が講じられたPHPの脆弱性も、攻撃側のAIエージェントが未知の脆弱性を探索する中で発覚したとされる。不正アクセスによる情報漏えいの中にはPHPの脆弱性を悪用した攻撃も実際にみられ、「攻撃者は情報があれば攻撃を仕掛ける」(同)と警鐘を鳴らす。
「マシンスピード」で対策を
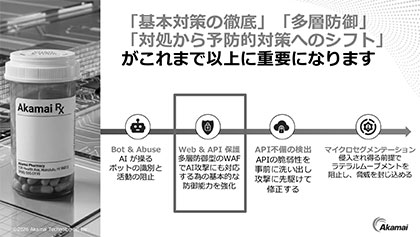
攻撃者のAIエージェントにはマシンスピードでセキュリティ対策を更新する必要があると強調する。基本対策への徹底に加え、多層防御や予防的対策が重要になるとした。
特に、ウェブやAPIの保護については、従来のWAFによる防御では突破される可能性が高いと指摘。悪意あるリクエストに対して緊急対策用の仮想パッチの適用や、防御用AIで攻撃側のAIを検知し影響を緩和するなどの3段階の検知メソッドを提案する。
また、APIの不備の検出も重要になっている。APIを標的としたウェブ攻撃は前年同期比9%増で伸長している一方で、APIに特化した攻撃はWAFでは検知できないという。APIの攻撃リスクを防御側AIが発見して阻止することも重要になっている。
このほかに、侵入しや脅威が水平移動するラテラルムーブメントを阻止し、脅威を封じ込めるマイクロセグメンテーションの導入効果があると説明。ネットワークを細かく区分けし敷居を設けることで、探索行為や横移動の試みを封じ込めるため、攻撃を展開できないと解説した。「アカマイ ガードコア セグメンテーション」を提供し、重要資産の保護につなげている。
APIはアプリのバージョンアップや機能・サービスの拡張に伴って、頻繁に更新される。APIの脆弱性テストは分析結果が出るまでの時間やコストの問題から頻繁にできず、新たな脆弱性を発見しにくいのが実情だ。「攻撃側は利用できる欠陥をひとつ見つければ防御を突破できる。リアルタイムで弱点を発見して予防し、攻撃を検知する能力の実装が重要」(同)とした。


「APIの脆弱性を狙い撃ちにし、1社に対して不正ログインやランサムウェアなど複数を組み合わせて攻撃する傾向がある」――。アカマイ・テクノロジーズ(米国マサチューセッツ州)の中西一博エバンジェリストは、昨今の国内インシデントをこう分析する。これまで対策ができていない周辺システムや潜在的な脆弱性がAIエージェントによって洗い出され悪用されていると指摘。APIの脆弱性をリアルタイムで発見し、攻撃に先んじて予防策を講じることが重要とした。
なお、昨今対策が講じられたPHPの脆弱性も、攻撃側のAIエージェントが未知の脆弱性を探索する中で発覚したとされる。不正アクセスによる情報漏えいの中にはPHPの脆弱性を悪用した攻撃も実際にみられ、「攻撃者は情報があれば攻撃を仕掛ける」(同)と警鐘を鳴らす。
「マシンスピード」で対策を
攻撃者のAIエージェントにはマシンスピードでセキュリティ対策を更新する必要があると強調する。基本対策への徹底に加え、多層防御や予防的対策が重要になるとした。
特に、ウェブやAPIの保護については、従来のWAFによる防御では突破される可能性が高いと指摘。悪意あるリクエストに対して緊急対策用の仮想パッチの適用や、防御用AIで攻撃側のAIを検知し影響を緩和するなどの3段階の検知メソッドを提案する。
また、APIの不備の検出も重要になっている。APIを標的としたウェブ攻撃は前年同期比9%増で伸長している一方で、APIに特化した攻撃はWAFでは検知できないという。APIの攻撃リスクを防御側AIが発見して阻止することも重要になっている。
このほかに、侵入しや脅威が水平移動するラテラルムーブメントを阻止し、脅威を封じ込めるマイクロセグメンテーションの導入効果があると説明。ネットワークを細かく区分けし敷居を設けることで、探索行為や横移動の試みを封じ込めるため、攻撃を展開できないと解説した。「アカマイ ガードコア セグメンテーション」を提供し、重要資産の保護につなげている。
APIはアプリのバージョンアップや機能・サービスの拡張に伴って、頻繁に更新される。APIの脆弱性テストは分析結果が出るまでの時間やコストの問題から頻繁にできず、新たな脆弱性を発見しにくいのが実情だ。「攻撃側は利用できる欠陥をひとつ見つければ防御を突破できる。リアルタイムで弱点を発見して予防し、攻撃を検知する能力の実装が重要」(同)とした。